
1. 받은편지함 요약에 외부 메일이 섞일 때 생기는 위험
Microsoft Copilot 블로그는 2026년 10월 13일 글에서 "Microsoft 365 Copilot is introducing a new enforcement layer."라고 밝혔습니다. 조직 밖에서 들어온 메일처럼 신뢰하지 않는 콘텐츠를 주 모델에 바로 넘기지 않고, 격리된 경로에서 먼저 처리하는 계층입니다. 글 상단에는 2026년 10월 13일, 본문 하단에는 'Updated Oct 12, 2026'이 함께 표시되어 있어 이 글에서는 상단 날짜를 발표일로 적었습니다.
예시를 들어 보겠습니다. 직원이 Copilot에 받은편지함 요약을 요청했는데, 외부에서 온 메일 본문에 눈에 잘 띄지 않는 지시문이 숨어 있다고 가정합니다. 모델이 이 문장을 요약할 내용으로 보지 않고 따라야 할 지시로 받아들이면 답변이 의도와 다르게 나올 수 있습니다. 이런 공격을 간접 프롬프트 주입이라고 부릅니다.
블로그는 이런 공격이 "These attacks can occur entirely within existing permissions."처럼 기존 권한 안에서 일어날 수 있다고 설명합니다. 사용자가 정상 권한으로 자기 메일을 요약할 때도 생기는 문제라서 접근 권한 관리만으로는 해결되지 않습니다. 이번 발표는 이 문제를 따로 다룹니다.
2. 외부 콘텐츠를 격리된 경로로 보내는 방식
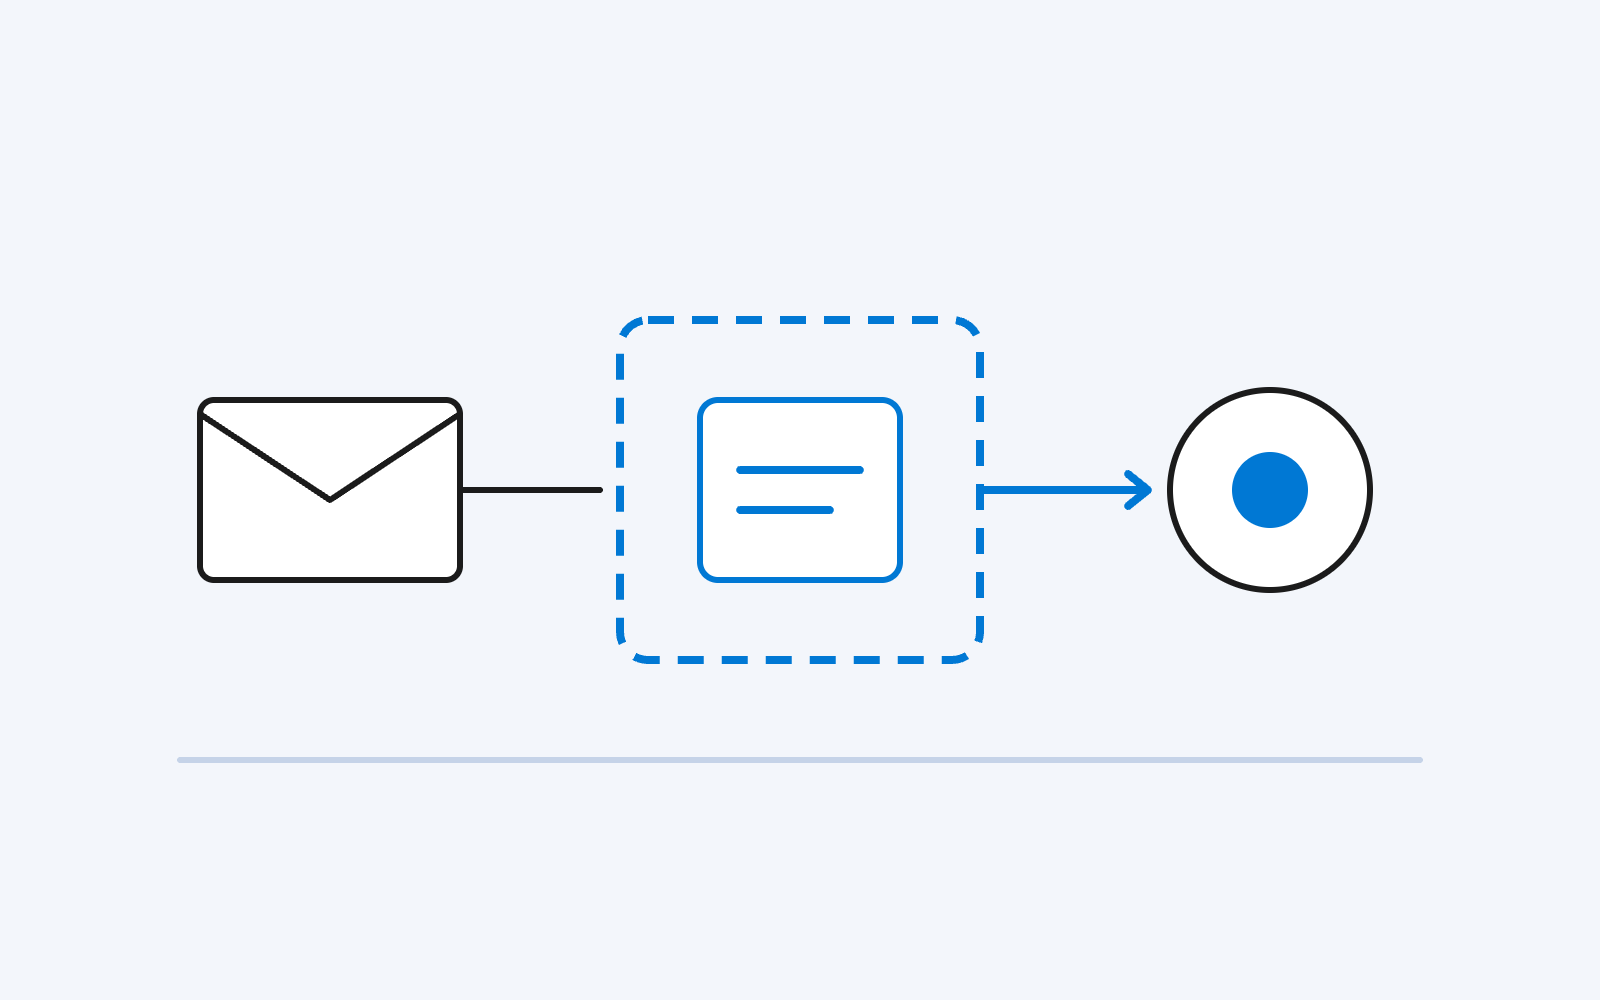
블로그는 처리 방식을 "Untrusted content is routed through a quarantined, capability-constrained processing path rather than being provided directly to the primary model."라고 설명합니다. 신뢰하지 않는 콘텐츠는 주 모델에 곧바로 들어가지 않고, 격리되어 할 수 있는 일이 제한된 처리 경로를 먼저 거칩니다.
무엇을 신뢰하지 않는 콘텐츠로 볼지는 정책으로 정합니다. 블로그는 "For example, external content such as emails from outside the organization can be classified by policy as untrusted when crossing the organizational trust boundary."라고 예를 들었습니다. 첫 적용 범위에 대해서는 "Initial investments focus on high-risk content, including external communications."라고 적어 외부 커뮤니케이션 같은 고위험 콘텐츠부터 다룬다고 밝혔습니다.
효과를 설명하는 표현은 조심스럽습니다. 블로그는 위험을 줄인다(reduce), 공격이 성공할 확률을 낮춘다(lowers the probability)고 썼고, "no single mitigation prevents every indirect prompt injection attempt"라는 문장으로 한계도 밝혔습니다. 차단율 같은 성능 수치는 글에 없습니다. 사내에 안내할 때는 기존 보안 통제에 더하는 장치로 설명하는 편이 정확합니다.

3. 10월 13일에 다룬 DLP 외부 메일 정책과 구분하기
이 사이트는 10월 13일에 외부 발신 메일을 Copilot 답변 근거에서 빼는 Purview DLP 미리보기 정책을 다뤘습니다. DLP 정책은 외부 메일을 근거 자료에서 제외합니다. 이번 신뢰 기반 제어는 외부 메일을 비신뢰 콘텐츠로 분류한 뒤 격리된 경로에서 처리해 주 모델에 넘깁니다.
작성자 해석으로는 거래처 메일을 요약하는 일이 많은 부서에서 근거 제외 정책을 켜면 Copilot 답변이 다룰 수 있는 메일 범위가 줄어듭니다. 처리 경로를 나누는 계층은 외부 메일을 계속 다루면서 숨은 지시가 주 모델에 그대로 들어갈 여지를 줄이는 쪽입니다. 다만 DLP 정책과 이 계층을 함께 켰을 때 어떻게 동작하는지는 공식 문서에서 확인하지 못했습니다.
4. 관리자가 켤 설정, Outlook 외부 보낸 사람 식별
블로그는 테넌트 구성 방법을 "To configure this protection in your tenant, enable the applicable Outlook sender setting used to identify untrusted content and review the configuration guidance for CVE-2026-55145."라고 안내합니다. 비신뢰 콘텐츠를 가려내는 데 쓰는 Outlook 보낸 사람 설정을 켜고, CVE-2026-55145 구성 안내를 검토하라는 내용입니다.
CVE-2026-55145는 Microsoft 보안 대응 센터(MSRC)가 2026년 7월 14일 처음 공개한 문서이고, 영문 제목은 "Outlook Copilot Tampering Vulnerability"입니다. 이번 발표보다 앞선 문서라서 배경 자료로만 봤습니다. MSRC 권고 문서의 FAQ는 "Customers can help protect themselves by enabling Outlook's external sender tagging feature to identify untrusted content."라고 하고, 이어서 "This enables Microsoft's provided mitigations to isolate and safely process the untrusted content before it is provided to Microsoft 365 Copilot."라고 설명합니다. 관리자는 Exchange Online PowerShell로 이 기능을 켤 수 있다고 적었습니다.
Set-ExternalInOutlook 명령의 Microsoft Learn 문서도 함께 보십시오. Enabled 값을 켜면 외부 발신자 메일의 제목 영역에 External 아이콘이 붙고, 사용자에게 아이콘이 보이기까지 24시간에서 48시간이 걸릴 수 있습니다. 이미 메일 흐름 규칙으로 외부 메일 제목에 문구를 붙이고 있다면 중복을 피하려고 그 규칙을 먼저 끄라고 안내합니다. AllowList에 넣은 발신자나 도메인은 외부 표시에서 빠집니다.
작성자가 보기에 AllowList는 따로 점검해야 합니다. 외부 표시에서 빠진 발신자의 메일을 Copilot이 비신뢰 콘텐츠로 분류하는지는 블로그와 MSRC 문서에 적혀 있지 않습니다. 협력사 도메인을 예외로 넣어 둔 조직이라면 Microsoft에 이 부분을 문의한 뒤 목록을 유지할지 정하는 편이 안전합니다.
5. 공식 발표에 적혀 있지 않은 것
블로그에는 이 계층의 정식 출시(GA)나 프리뷰 표기가 없습니다. 새 계층을 도입하고 있다고만 표현했고, "Availability and behavior may vary by release status and tenant environment."라고 덧붙였습니다. 그래서 우리 테넌트에 이미 적용됐다고 단정하기 어렵습니다. 롤아웃 일정, 필요한 라이선스와 요금, 지역 제한은 공식 발표에 적혀 있지 않아 확인하지 못했습니다.
MSRC FAQ는 외부 보낸 사람 표시를 켜면 Microsoft가 제공하는 완화 방법이 작동한다고 설명하지만, 켜지 않은 테넌트에서 이 계층이 꺼진 상태인지는 블로그도 MSRC 문서도 밝히지 않았습니다. MSRC가 7월에 같은 설정을 안내했으므로 10월 발표 전부터 보호가 동작했는지도 알 수 없습니다. 이 글은 공식 문서만 읽고 정리했습니다.
6. 이번 주에 해 볼 첫 단계
Exchange 관리자와 함께 현재 테넌트에서 Outlook 외부 보낸 사람 식별이 켜져 있는지부터 확인하십시오. 꺼져 있다면 메일 흐름 규칙으로 제목에 외부 표시를 붙이고 있는지, AllowList에 어떤 발신자와 도메인이 들어 있는지를 함께 적어 두십시오.
그다음 CVE-2026-55145 문서의 FAQ를 읽고 설정을 켤 날짜와 사용자 안내 문구를 정하면 됩니다. External 아이콘이 보이기까지 최대 48시간이 걸릴 수 있다는 점도 안내 문구에 넣으십시오. Copilot에 실제로 적용됐는지와 AllowList 발신자를 어떻게 분류하는지는 Microsoft에 확인할 질문으로 적어 두십시오.
확인한 공식 출처
- Building Trust-Aware Controls for AI: Differentiated Handling of Untrusted Content (Microsoft Copilot Blog, 2026년 10월 13일, 하단 Updated Oct 12, 2026 표시)
- CVE-2026-55145 Outlook Copilot Tampering Vulnerability (Microsoft Security Response Center, 2026년 7월 14일 최초 공개)
- CVE-2026-55145 CSAF 권고 문서 (Microsoft Security Response Center, 2026년 7월 14일 최초 공개)
- Set-ExternalInOutlook (Microsoft Learn, 게시일 표시 없음, 2026년 10월 14일 확인)