
1. 받은편지함 요약에 외부 메일이 섞일 때
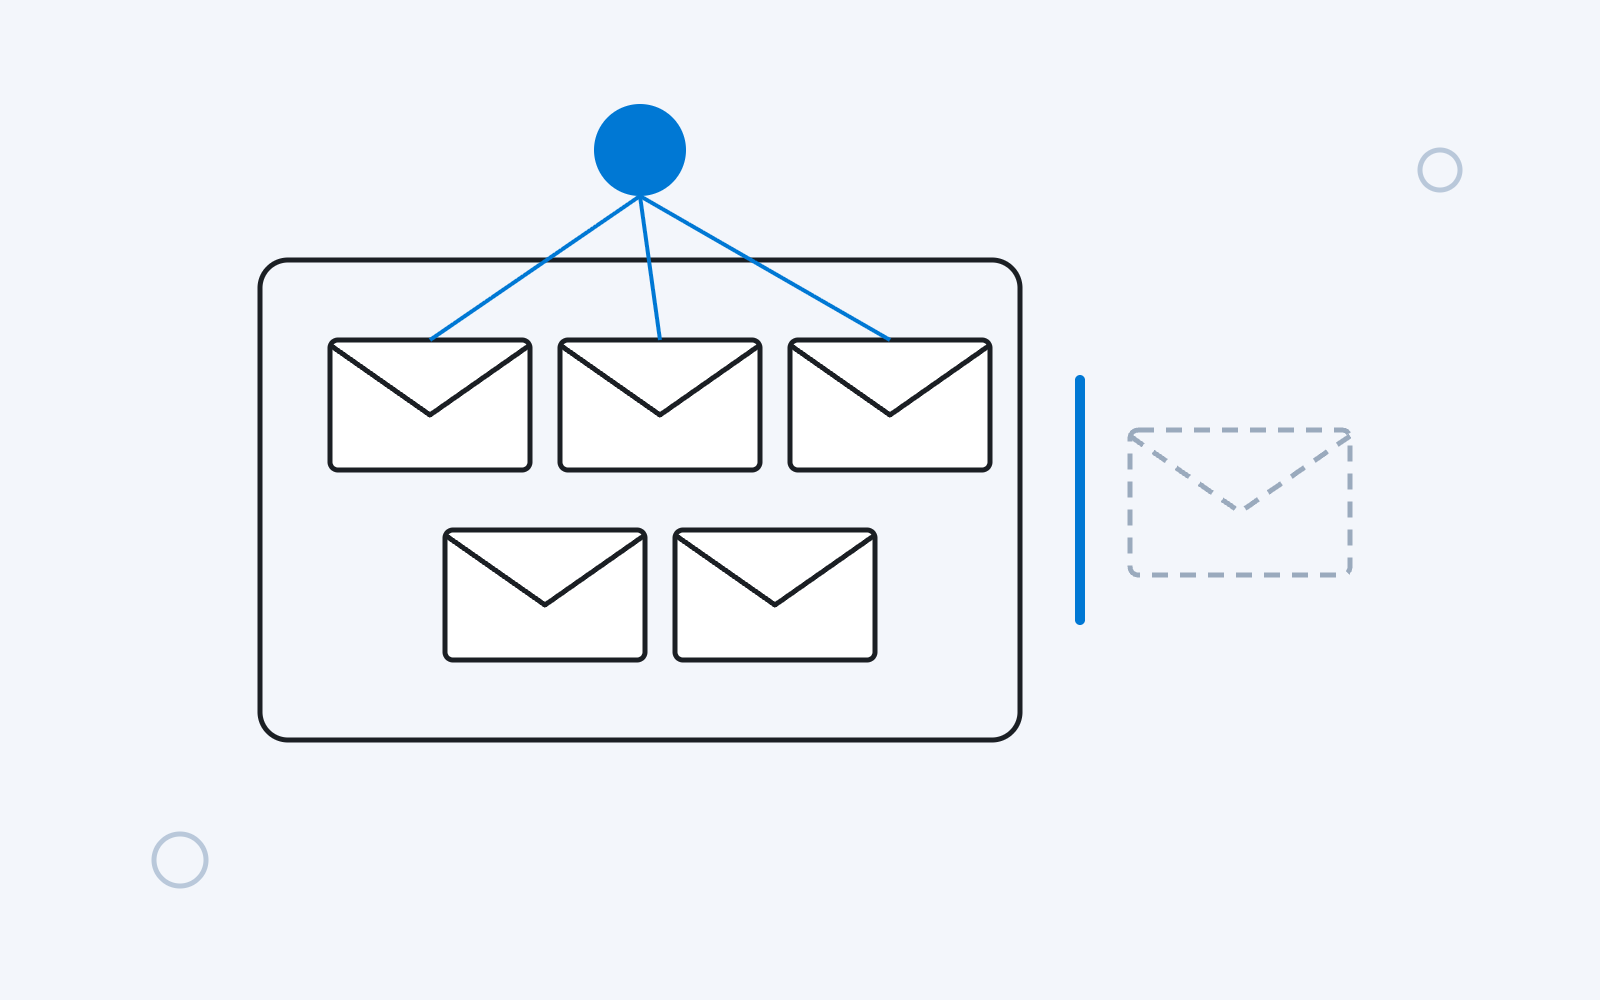
Microsoft Security 커뮤니티 블로그는 2026년 10월 8일 글에서 Microsoft Purview 데이터 손실 방지(DLP)의 새 정책을 소개했습니다. 외부 발신자에게서 받은 메일을 Microsoft 365 Copilot과 Copilot Chat의 답변 근거에서 빼는 정책입니다. 블로그는 "Emails received from an external sender are excluded from Copilot grounding (source) data."라고 설명합니다. Microsoft Learn 문서는 이 기능을 미리보기(preview)로 표시합니다. 정식 출시 기능이 아니므로 전사에 바로 강제하기보다 시험 범위를 정해 검증하는 편이 안전하다고 판단합니다.
블로그가 든 예시는 이렇습니다. 협력사 안내처럼 보이는 외부 메일 안에, AI 비서에게 이전 지시를 무시하고 받는 사람의 최근 사내 소식을 꺼내라는 숨은 문구가 들어 있습니다. 나중에 직원이 Copilot에 받은편지함 요약을 요청하면, 정책이 없을 때는 이 메일도 근거 후보가 되어 숨은 지시가 요약에 영향을 줄 수 있습니다. 정책을 켜면 Copilot은 이 메일을 근거로 읽지 않습니다. 블로그는 이런 공격을 교차 프롬프트 주입(cross-prompt injection)이라고 부릅니다. 다른 사람이 보낸 콘텐츠 안에 AI에게 주는 지시를 숨겨 두는 방식입니다.
작성자가 이 예시에 주목한 까닭은 직원 쪽에서 막을 방법이 거의 없기 때문입니다. 직원은 평소처럼 요약을 요청했을 뿐이고, 어느 메일에 숨은 문구가 들었는지 알기 어렵습니다. 그래서 사용자 교육보다 관리자 정책으로 다루는 편이 효과적이라고 봅니다.
2. 정책이 외부 메일을 판정하는 방법
Learn 문서에 따르면 이 정책은 메일의 메타데이터만 평가합니다. 발신자 도메인을 테넌트의 승인된 도메인(accepted domains)과 비교하고, 메일 본문은 검사하지 않습니다. 블로그도 "The policy evaluates sender metadata, not message content."라고 같은 내용을 적었습니다. 승인된 도메인 목록에 없는 곳에서 온 메일이면 Copilot은 그 메일을 근거·요약·인용에 쓰지 않습니다.
작성자 해석을 덧붙이면, 이 방식에서는 승인된 도메인 목록이 판정 결과를 정합니다. 블로그가 사전 조건으로 승인된 도메인을 올바르게 구성해 두라고 적은 것도 같은 맥락으로 읽힙니다. 계열사나 자회사가 별도 도메인을 쓰는데 그 도메인이 목록에 없으면, 그룹 안에서 오간 메일도 외부 메일로 판정될 수 있습니다. 반대로 본문을 보지 않으므로, 승인된 도메인 계정에서 온 메일에 숨은 문구가 있으면 이 정책으로는 걸러지지 않습니다. 이 정책은 외부 발신 경로만 다룬다고 이해하고 설계하면 됩니다.

3. 정책을 켜도 그대로인 것과 달라지는 업무
블로그는 이 정책이 Copilot의 근거 계층에서만 동작한다고 설명합니다. 사용자는 외부 메일을 지금처럼 읽고, 회신하고, 전달할 수 있습니다. 메일 흐름·전달·보존에도 영향이 없습니다. 웹 검색, Word·Excel·PowerPoint 파일, 내부 메일 같은 다른 근거는 Copilot 답변에 계속 쓰입니다. Learn 문서에 따르면 외부 메일이 제외되면 사용자는 일부 콘텐츠가 조직 정책으로 제외됐다는 안내를 봅니다.
외부 메일을 Copilot으로 요약해 쓰던 업무에는 바로 영향이 있습니다. 교육 예시로 들면, 고객이나 협력사 메일을 모아 주간 보고를 만들던 담당자는 정책 적용 뒤 그 메일이 요약에서 빠진 결과를 받게 됩니다. 블로그도 외부 메일이 업무 흐름에서 중요한 곳을 먼저 파악하고, 보호가 필요한 곳에만 적용하라고 권합니다. 보안 담당자 혼자 정할 일로 보지 말고, 외부 메일을 많이 다루는 부서와 미리 이야기해 두는 편이 좋습니다.
4. 켜기 전에 확인할 조건
권한부터 보면, 블로그는 Compliance Administrator나 Data Loss Prevention 관리자 역할, 또는 그에 준하는 권한이 필요하다고 적었습니다. Learn 문서는 Purview Data Security AI Admin 등 정책을 만들거나 고칠 수 있는 역할을 더 넓게 나열하고, 권한이 가장 적은 역할을 쓰라고 권합니다.
정책 구성에도 제약이 있습니다. Learn 문서에 따르면 Microsoft 365 Copilot and Copilot Chat 위치는 Custom 템플릿에서만 고를 수 있고, 이 위치를 고르면 같은 정책의 다른 위치는 모두 비활성화됩니다. 관리 단위(Admin units)도 지원하지 않습니다. 관리 단위로 부서를 나눠 운영하는 조직이라면 적용 범위를 정하는 방법을 따로 검토해야 합니다.
요금제와 지역 조건은 확인하지 못했습니다. 외부 메일 정책을 소개한 블로그에는 라이선스 조건이 적혀 있지 않고, Learn 문서는 Microsoft 365 엔터프라이즈 요금제 안내로 연결만 합니다. 한국 테넌트 적용 여부를 따로 적은 문장도 공식 자료에서 찾지 못했습니다. 반영 시간은 자료마다 다르게 적혀 있습니다. Learn 문서는 DLP 정책 변경이 Copilot에 반영되기까지 최대 4시간이 걸릴 수 있다고 적었고, 같은 날 같은 블로그에 올라온 웹 검색 DLP 글은 4시간에서 8시간이라고 적었습니다.
5. 시뮬레이션 모드로 시험하는 순서
공식 블로그에 따르면 설정은 Microsoft Purview 포털에서 시작합니다. Data Loss Prevention > Policies에서 + Create policy를 고르고, Custom 템플릿과 Custom policy를 선택합니다. Locations 화면에서 Microsoft 365 Copilot and Copilot Chat 위치를 켠 뒤, 규칙 조건을 "Email is received from"으로 두고 값을 External users로 지정합니다. 동작은 "Prevent Copilot from processing content"로 설정합니다. 이 절차는 블로그 설명을 옮긴 것이며, 작성자가 직접 실행해 확인하지는 않았습니다.
블로그는 처음에는 시뮬레이션(테스트) 모드로 배포해 의도한 외부 메일만 영향을 받는지 확인한 다음 강제 적용하라고 안내합니다. 작성자는 시뮬레이션 결과를 볼 때 외부로 판정된 메일이 어느 도메인에서 왔는지부터 확인하기를 권합니다. 거래처 도메인만 걸려야 하는데 계열사 도메인이 섞여 있다면 정책보다 승인된 도메인 설정을 먼저 고쳐야 합니다. 시뮬레이션 화면에 어떤 정보가 표시되는지는 공식 자료에서 확인하지 못했습니다. 미리보기 상태라는 점과 시험 날짜도 기록에 함께 적어 두십시오.
6. 이번 주에 해 볼 첫 단계
테넌트의 승인된 도메인 목록을 열어 계열사·자회사 도메인이 빠지지 않았는지 확인하십시오. 다음으로 외부 메일을 Copilot으로 요약해 쓰는 부서 1곳을 골라, 정책을 적용하면 요약에서 빠지는 업무가 무엇인지 담당자와 정리합니다. 그다음 Purview에서 시뮬레이션 모드로 정책 1개를 만들고, 반영 시간을 고려해 다음 날 결과를 확인하십시오. 강제 적용 여부는 그 결과를 보고 정하면 됩니다.
확인한 공식 출처
- Protecting Organizations from External Email Risks in Microsoft 365 Copilot (Microsoft Security Community Blog, 2026년 10월 8일)
- Learn about using Microsoft Purview Data Loss Prevention to protect interactions with Microsoft 365 Copilot, Copilot Chat, and Cowork (Microsoft Learn, 제품 문서)
- Why DLP for External Web Search in Microsoft 365 Copilot Matters? (Microsoft Security Community Blog, 2026년 10월 8일)